Защита 1С Предприятия от вирусов и несанкционированного доступа в простом файловом варианте работы в 1С.
Конечно, данная тема также подымается и на курсе: Администратор 1С!
В прошлой статье мы с Вами разобрали азы защиты от вирусов и несанкционированного доступа в 1С.
Конечно, это еще далеко не все советы по защите 1С Предприятия от несанкционированного доступа в файловом варианте работы 1С.
К основам защиты также следует отнести и защиту на уровне прав и ролей в самой 1С, а также защиту на уровне групповых политик и прав пользователя на Windows.
Собственно как раз в этой статье мы и разберем эти способы.
И так первое это конечно роли и права пользователей в 1С.
Проверьте, а может ли ваш пользователь 1С Предприятия выгрузить информационную базу 1С в dt*?
Возможно, у него есть права Администратора в 1С Предприятии!
С такими правами, к примеру, он сможет запросто выгрузить базу и передать ее, например конкурентам.
Это легко проверить, например, запустить 1С Предприятие в режиме Конфигуратор (Под учеткой пользователя), затем Администрирование – Выгрузить информационную базу …
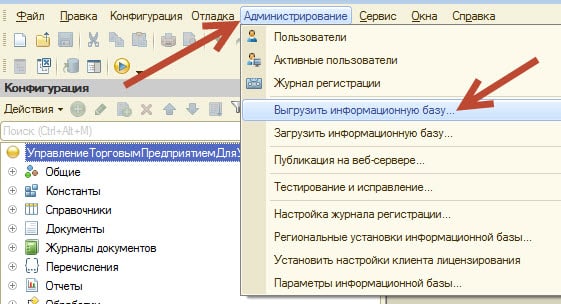
И если видим окно «Недостаточно прав доступа!» тогда все хорошо, в противном случаи есть проблема и ее нужно решить!

Как ?
Запускаем 1С Предприятие под учетной записью Администратора 1С и уже в конфигураторе клик по Администрирование – Пользователи.

Затем двойной клик по пользователю и перейдем на вкладку «Прочие».
Здесь нам нужно найти доступные «Роли» для нашего пользователя:
[caption id="attachment_1277" align="aligncenter" width="660" class=" "]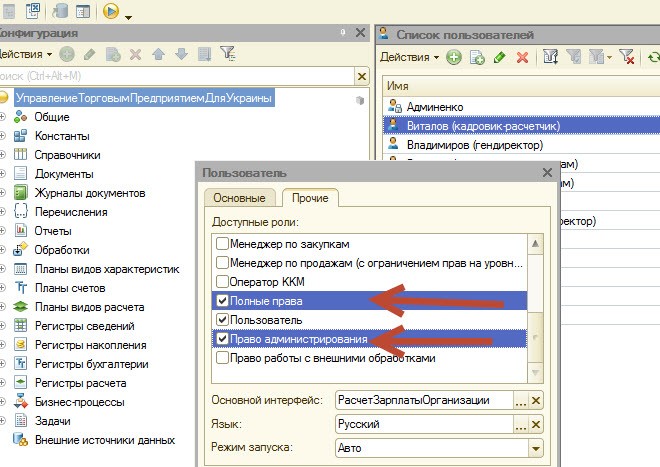 Роли пользователей в 1С[/caption]
Нас интересуют две (Учитывая конечно, типовую конфигурацию):
«Право администрирования» и «Полные права».
Убираем птички если они там стоят.
После чего пользователь уже не сможет выгрузить информационную базу 1С.
Далее хочу поднять тему прав пользователя на Windows.
В малых компаниях, когда в 1С работает всего пара пользователей, а обслуживанием 1С Предприятия заниматься те же пользователи, которые обычно не владеют нужными знаниями, часто наделяют правами «Администратора», учетные записи, вместо обычных пользовательских прав.
Проверить какие права у пользователя очень просто:
Например на Windows нажав клавиши Win+R и вписать команду для быстрого доступа lusrmgr.msc
Вы попадете прямиком в настройки учетных записей на этом «ПК».
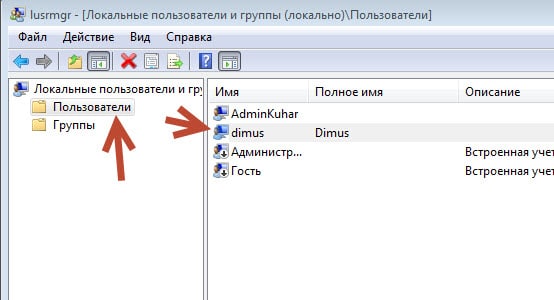
Кликаем по каталогу «Пользователи» затем Вы увидите в списке всех пользователей (все учетные записи которые там созданы). Делаем двойной клик по пользователю и на вкладке «Членство в группах» смотрим в каких группах состоит наш пользователь, Если есть «Администраторы». Тогда из списка следует исключить эту группу. Оставить следует лишь «Пользователи».
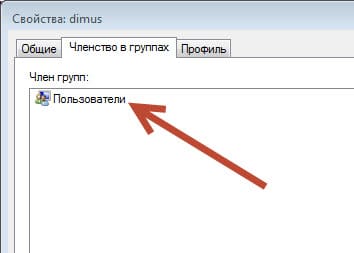
Почти всегда этого больше чем достаточно.
Таким образом, мы обезопасим «ПК» и локальную сеть от возможных вирусных угроз, необдуманных действий пользователя и прочего.
В двух словах скажу еще о паролях пользователей.
Конечно, запоминать длинные пароли не любит никто, но, тем не менее, всегда следует создавать сложные пароли для наших пользователей. Помните! надежный пароль всегда должен содержать как буквы (верхний и нижний регистр) так и цифры и быть не короче семи символов.
И последнее это расшаренная папка в которой лежит информационная база 1С.
Обязательно нужно включить «Общий доступ с парольной защитой», если вдруг она отключена.
Таким образом, у пользователя при подключении к этой папке будет требоваться пароль.
Зачем это нужно?
По умолчанию на Windows 7 «гостевая» учетная запись отключена и это правильно!
Если у Вас в локальной сети есть и другие пользователи тогда они также смогут получить доступ к вашей базе, а запретив вход «анонимам» Вы построите дополнительную защиту для базы 1С.
Кстати при первом подключении сразу ставьте птичку «Запомнить учетные данные» чтоб не пропадал доступ в 1С.
Собственно как создать такую расшаренную папку и настроить права смотрите здесь.
Ну и последнее, это скрыть расшаренную папку по сети и при этом оставить ее доступной.
Для этого в конце имени папки поставить знак $.
Так мы скроем папку от глаз пользователей, которые подключаются к ней по сети.
Также рекомендую по возможности скрыть целый диск целиком в стандартном проводнике Windows , где лежит база 1С Предприятия.
Вот подробная статья как это сделать
Таким образом, если пользователь откроет «Мой компьютер» то диска с базой он там не обнаружит, визуально диск будет скрыт!
А это дополнительная защита от несанкционированного доступа в 1С.
Конечно, если у пользователя есть Total Commander или FAR, тогда он будет видеть все диски.
Также остается возможность получить доступ к базе через саму 1С: Файл – Открыть.
Но конечно здесь пользователь уже должен быть уровнем повыше. )
Защита получше будет в файловом варианте только с использованием сервера терминалов, Веб сервера, а еще выше, только в клиент — сервере с использованием Active Directory.
Если Вы хотите больше узнать о технической стороне 1С, тогда регистрируйтесь на первый бесплатный модуль курса: Администратор 1С >>>